Ar trebui firmele să fie mai îngrijorate de atacurile cibernetice cu firmware?
Gigantul informatic Microsoft a publicat recent un raport în care afirma că afacerile la nivel global neglijează un aspect cheie al securității lor cibernetice – necesitatea de a proteja computerele, serverele și alte dispozitive de atacurile firmware-ului.

Studiul realizat de 1.000 de factori de decizie în materie de securitate cibernetică la întreprinderi din mai multe industrii din Marea Britanie, SUA, Germania, Japonia și China a relevat că 80% dintre firme au suferit cel puțin un atac de firmware în ultimii doi ani.
Cu toate acestea, doar 29% din bugetele de securitate au fost alocate pentru a proteja firmware-ul. Chiar și așa, noul raport vine în urma unei vulnerabilități recente semnificative de securitate care afectează sistemul de e-mail Exchange utilizat pe scară largă de la Microsoft.
Și gigantul informatic a lansat anul trecut o gamă de computere Windows 10 extra-sigure, care spune că va împiedica modificarea firmware-ului. Deci, aceasta este doar o încercare de a atrage atenția și de a vinde mai multe PC-uri sau ar trebui să fie companiile mai îngrijorate?
Cum funcționează un atac de firmware
Firmware-ul este un tip de cod software permanent utilizat pentru a controla fiecare componentă hardware a unui computer. Din ce în ce mai mult, infractorii cibernetici proiectează programe malware care se amestecă în liniște cu firmware-ul din plăcile de bază, care îi spun computerului să pornească cu firmware-ul din driverele hardware.
Acesta este un mod subtil de a ocoli cu atenție sistemul de operare al unui computer sau orice software conceput pentru a detecta malware, deoarece codul firmware-ului se află în hardware, care este un strat sub sistemul de operare.
Experții în securitate au declarat pentru BBC că, chiar dacă departamentele IT respectă cele mai bune practici de securitate cibernetică, cum ar fi corecția vulnerabilităților de securitate în software sau protejarea rețelelor corporative de intruziuni rău intenționate, multe firme încă uită de firmware.
„Oamenii nu se gândesc la asta în ceea ce privește situația lor – nu sunt adesea actualizate și, când este, uneori deranjează lucrurile”, explică cercetătorul australian în securitate cibernetică Robert Potter. Potter a construit centrul de operațiuni de securitate cibernetică al Washington Post și a consiliat guvernul australian cu privire la securitatea cibernetică. „Corectarea firmware-ului poate fi uneori dificilă, așa că pentru multe companii a devenit un punct mort”.
Au fost descoperite mai multe atacuri majore de firmware în ultimii doi ani, cum ar fi RobbinHood, un ransomware care folosește firmware-ul pentru a obține acces root la computerul victimei și apoi a criptat toate fișierele până când o răscumpărare Bitcoin a fost plătită. Acest malware a ținut ostatice datele mai multor guverne ale orașelor americane în mai 2019.
Andreea Ionescu
Pe news24.ro, Andreea Ionescu scrie la rubricile Externe, Știință și Politică. Toate articolele →
Citește și

Fraudele prin telefon au ajuns la 42% din cazurile raportate la DNSC. Ce date să nu dai niciodată la apel

PAID avertizează asupra mesajelor false despre polița PAD. Cum verifici corect asigurarea locuinței

Planul UE pentru copii ar urma să mute controlul conturilor la părinți și să oblige platformele să verifice vârsta
Parteneri Articole recomandate din rețeaua noastră
 Dolce Sport
Qinwen Zheng o învinge pe Mirra Andreeva și obține pentru China primul titlu la Beijing
 GetPony
Mărcile chinezești concurează prin preț și dotări în Europa. Ce trebuie comparat înainte de cumpărare
 Bravonet
Armina a ajuns la spital după un atac de panică. Ea și Marcel au renunțat la „Insula Iubirii” 2026
 Lyla
Ce faci dacă te mușcă un câine sau o pisică. Rana se spală cel puțin 15 minute, apoi mergi la medic
 Revista Ioana
Cum îți pregătești dormitorul pentru un somn odihnitor, de la temperatura confortabilă la lumină și zgomot
 Financiarul
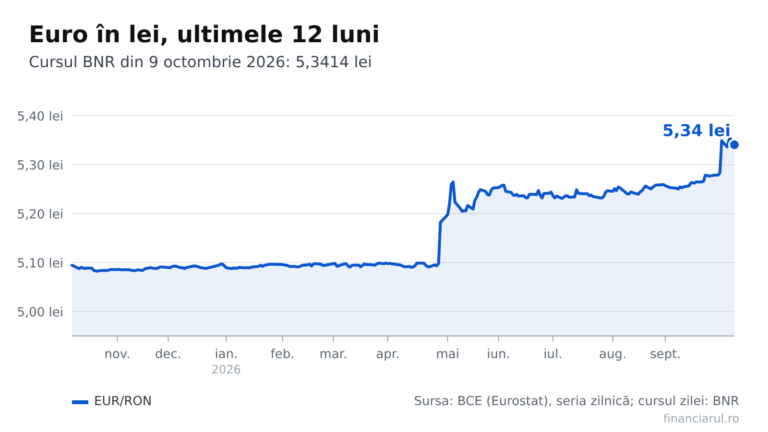
Euro la 5,3414 lei pe 9 octombrie 2026. Cât înseamnă în lei o rată de 500 de euro și o chirie de 400 de euro