Atacatorii de ransomware Royal Mail amenință că vor posta date furate
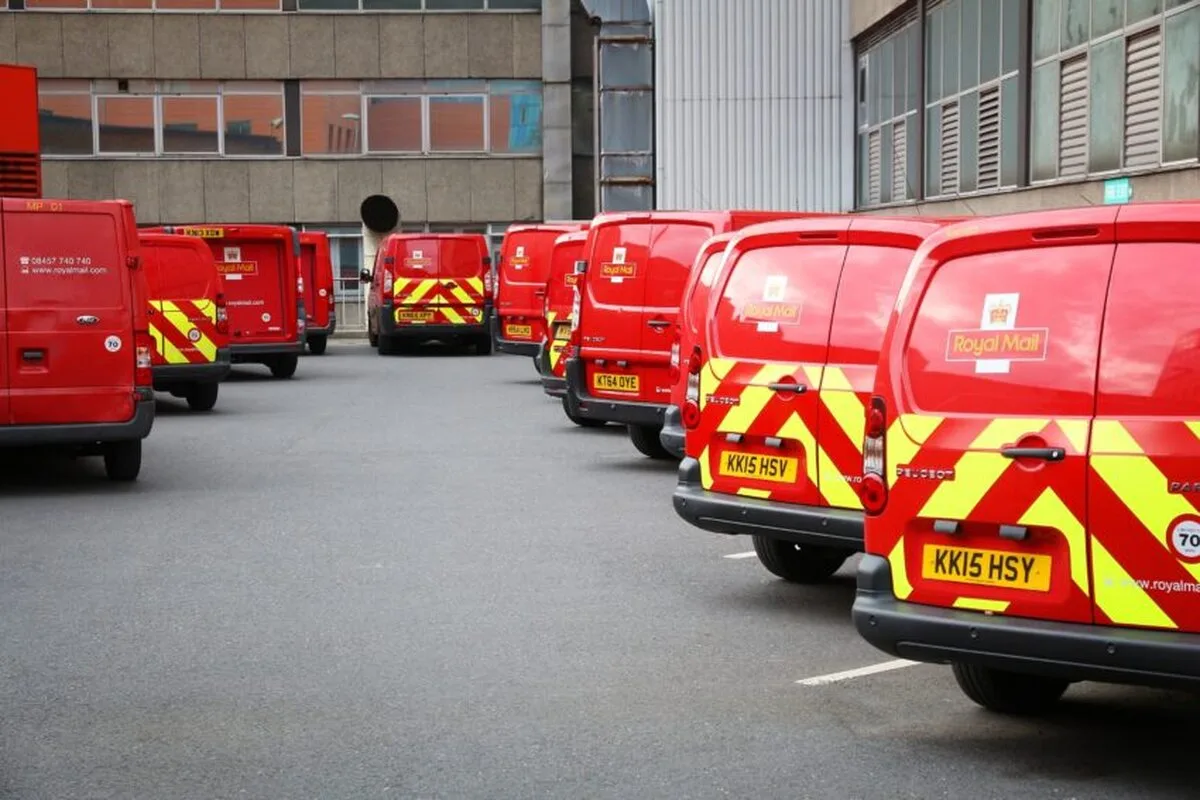
Royal Mail a fost lovit de un atac ransomware al unui grup criminal, care a amenințat că va publica informațiile furate online. Serviciul Poștal a primit o notă de răscumpărare despre care se presupune că ar fi de la LockBit, un grup de hackeri despre care se crede că are legături strânse cu Rusia. Royal Mail a dezvăluit că a fost lovită de un „incident cibernetic” miercuri și a spus că nu a putut trimite colete sau scrisori în străinătate. Compania le-a cerut clienților să se abțină de la trimiterea de articole noi pentru livrare internațională, deși serviciile interne și importurile nu au fost afectate. Atacatorii ransomware exploatează lacune în securitatea organizațiilor pentru a-și instala propriul software și a cripta fișierele astfel încât acestea să fie inutilizabile. Apoi cer o răscumpărare, adesea în criptomonedă, care poate fi mai dificil de urmărit deoarece nu depinde de sistemul bancar. Imprimantele de la un site de distribuție Royal Mail de lângă Belfast, în Irlanda de Nord, au început să imprime note de răscumpărare, potrivit Telegraph. Nota scria: „Lockbit Black Ransomware. Datele dvs. sunt furate și criptate. Cercetătorii în domeniul securității online au postat fotografii care pretindeau să arate nota de răscumpărare pe rețelele sociale. Royal Mail a raportat incidentul Centrului Național de Securitate Cibernetică, administrat de guvernul Regatului Unit, Agenției Naționale pentru Crimă și Biroului Comisarului pentru Informații. El nu a dezvăluit public niciun detaliu despre natura accidentului. Organizațiile care au fost afectate de ransomware variază de la Serviciul Național de sănătate până la companii de aproape toate dimensiunile. The Guardian a fost lovit de un atac ransomware luna trecută. Andrew Brandt, investigator principal la Sophos, o companie de securitate cibernetică, a declarat că software-ul ransomware Lockbit se crede că a fost dezvoltat de criminali în principal din Rusia și din alte foste republici sovietice. Oferă afiliaților criminali acces la software în schimbul unei reduceri a oricăror răscumpărări. Cererile de răscumpărare împotriva organizațiilor listate pe un site web disponibil public au variat de la aproximativ 200.000 de dolari (165.000 de lire sterline) la aproape 1,5 milioane de dolari, a spus Brandt. „Ceva ce va trebui să ia în considerare Royal Mail este dacă vor plăti sau nu o răscumpărare”, a spus Brandt. „Sunt un pic purist și [say] nu ar trebui să plătească nimic acestor oameni. Cu toate acestea, poate fi un „echilibru fin” pentru organizații, în funcție de gravitatea atacului și de datele preluate, a spus el. Royal Mail nu a indicat când se așteaptă să poată relua livrările internaționale. Compania a fost deja puternic lovită de greva recentă a lucrătorilor și este așteptat un nou vot luna aceasta pentru a aprobarea acțiuni suplimentare ale sindicatului în disputa privind salariile și modificările condițiilor de muncă. Se crede că companiile exportatoare mai mici sunt cele mai afectate de întârzieri. Tina McKenzie, președinte de politici la Federația Afacerilor Mici, a declarat că întreprinderile au trecut deja printr-un „sezon tumultuos de Crăciun după grevele poștale, iar acest ultim incident cibernetic este ultimul lucru de care au nevoie”. „Este deja o perioadă dificilă” pentru micii exportatori, a spus el. „În contextul întreruperii lanțului global de aprovizionare, al costurilor de transport în creștere și al mai multor documente, acest lucru creează o imagine foarte îngrijorătoare.”
Sursa: bmmagazine.co.uk
Corina Popescu
Corina Popescu scrie la rubricile Externe, Politică și Actual de pe news24.ro. Toate articolele →
Citește și

Damen atacă în instanță procedura prin care Rheinmetall a adjudecat șantierul Mangalia pentru 138 de milioane de euro

ANAF verifică folosirea personală a amenajărilor de agrement și a bunurilor de lux plătite de firme

Apartamentele închiriate turiștilor ar urma să aibă număr unic, iar platformele să raporteze date
Parteneri Articole recomandate din rețeaua noastră
 Revista Ioana
Pacienții cu boală cronică de rinichi în stadiul al treilea au avut mai puține internări în grupul cu fructe și legume
 Financiarul
Profitul OMV Petrom a crescut cu 18% în primele nouă luni din 2026 față de 2025. Dividendul rămâne cel aprobat în aprilie
 Dolce Sport
Rapid a cerut oprirea scandărilor rasiste după ce refuzase două campanii LPF
 GetPony
BMW a trecut de un milion de mutări autonome ale mașinilor în uzinele sale
 Bravonet
„Mâine, undeva la mare” rulează pe 4 noiembrie la Timișoara. Biletul e 15 lei, iar regizorul vine la discuție
 Lyla
Accesul copiilor la rețelele sociale sub 16 ani. Ce presupun acordul parental și limitele propuse