ANCPI fusese avertizată din 2021 despre vulnerabilități critice. SRI spune că instituția nu a răspuns oficial
Audierile din comisiile parlamentare pentru tehnologia informației au arătat că Agenția Națională de Cadastru și Publicitate Imobiliară (ANCPI) fusese avertizată încă din 2021 despre compromiteri și vulnerabilități critice. Potrivit Spotmedia, atacul a blocat platforma e-Terra și tranzacțiile imobiliare din România timp de aproape o lună.
Atacul ransomware din 14 iulie 2026 a fost atribuit actorului cibernetic ByteToBreach. Anton Rog, șeful Centrului Național Cyberint (CNC), a explicat parlamentarilor că investigațiile din 2021 au identificat compromiteri și vulnerabilități critice în sistemele ANCPI. Informările au fost transmise prim-ministrului de la acel moment, conducerii Ministerului Dezvoltării, Lucrărilor Publice și Administrației și ANCPI.
„Investigațiile specifice derulate de Centrul Național Cyberint au permis identificarea unor compromiteri și vulnerabilități critice la nivelul anului 2021, aspecte care au fost comunicate prim-ministrului la momentul respectiv, conducerii MDLPA și ANCPI.”
Potrivit datelor SRI prezentate de șeful CNC, ANCPI nu a transmis un răspuns oficial la aceste informări. În 2025, CNC a trimis 233 de informări privind vulnerabilități către instituții din arcul guvernamental. În perioada 2021-2026, centrul a transmis 1.304 informări către instituții publice, privind vulnerabilități de ordin tehnic, procedural sau uman.
Parole refolosite și sisteme neactualizate
Atacatorii au șters aproximativ 1.000 de servere virtuale din rețeaua ANCPI. Directoratul Național de Securitate Cibernetică (DNSC) a apreciat că atacul nu a fost foarte sofisticat și a exploatat vulnerabilități cunoscute.
Ionuț-Andrei Iacoboaei, director adjunct al DNSC, a precizat că atacul a fost favorizat de sisteme neactualizate de mai mulți ani, reguli permisive de acces și folosirea aceleiași parole pentru conturi diferite, inclusiv pentru conturi de administrator.
„Escaladarea și compromiterea a fost posibilă datorită unui cumul de factori – vorbim de sisteme vulnerabile, de lipsă de actualizări de securitate, de utilizarea acelorași parole pentru conturi diferite. (…) Nu a fost un atac foarte sofisticat, din perspectiva DNSC, a fost un atac derulat prin exploatarea unor vulnerabilități cunoscute.”
DNSC a notificat 2.400 de instituții publice de nivel național, semnalând peste 40.000 de vulnerabilități. Președintele Comisiei IT din Camera Deputaților, deputatul USR Radu Mihaiu, a spus că instituțiile publice din România nu sunt protejate și că zeci sau chiar sute s-ar putea afla într-o situație similară celei de la ANCPI.
Radu Mihaiu a indicat drept probleme componente neacoperite de contractele de mentenanță, componente expirate și lipsa conștientizării, la nivelul conducerii instituțiilor, a pericolului reprezentat de atacurile cibernetice.
Potrivit spotmedia.ro, realitatea este că instituțiile din România nu sunt protejate, existând zeci sau poate chiar sute de instituții care se pot afla oricând în situația ANCPI.
Senatorul PSD Marius Humelnicu a criticat faptul că ANCPI primise informări privind vulnerabilitățile și a pus în discuție responsabilitatea conducerii instituției.
ANCPI estimează reluarea integrală a activității
Mircea Popa, director general adjunct al ANCPI, a declarat în cadrul audierilor că instituția a început să repornească aplicațiile. El a estimat că activitatea va fi reluată integral cel târziu în săptămâna următoare audierilor.
„Încercăm să luăm cele mai bune măsuri, o parte din aplicații au fost pornite, cred că cel târziu săptămâna viitoare vom reporni integral activitatea.”
Eduard Gheorghe, șeful direcției informatice din ANCPI, a declarat că nu există informații potrivit cărora bazele de date ale instituției ar fi fost afectate.
Stefania Nistor
Pe news24.ro, Stefania Nistor scrie la rubricile Actual, Externe și Politică. Toate articolele →
Citește și
Helsinki pregătește încălzirea unui cartier cu un reactor nuclear care produce doar căldură
Claude conduce peste un sfert din activitatea de cercetare și dezvoltare a Anthropic
Fraudele prin telefon au ajuns la 42% din cazurile raportate la DNSC. Ce date să nu dai niciodată la apel
Parteneri Articole recomandate din rețeaua noastră
 Revista Ioana
Cum alegi o grădiniță privată sigură și ce verifici la vizită, de la evacuare până la triajul zilnic
 Financiarul
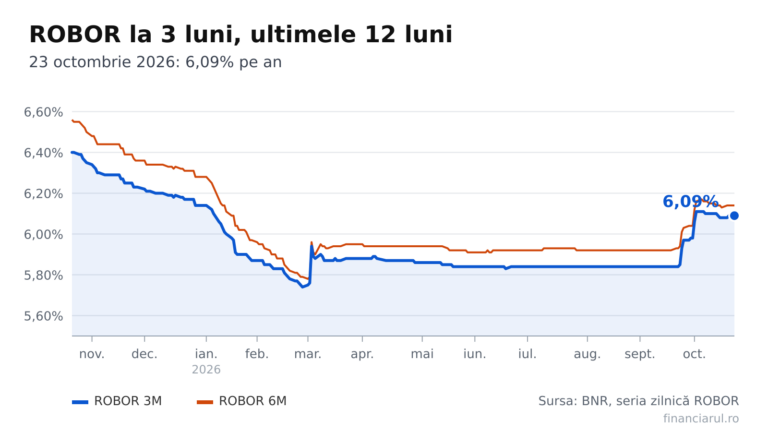
ROBOR și IRCC la 23 octombrie 2026. Cât înseamnă rata pentru patru credite între 100.000 și 300.000 de lei
 Dolce Sport
Tottenham câștigă cu 2-0 la Chelsea după autogolul lui Penders și eliminarea lui Palmer
 GetPony
Șeful Stellantis cere scuze șoferilor afectați de motoarele PureTech și airbagurile Takata
 Bravonet
Prințul Harry caută împăcarea cu regele Charles și prințul William după șase ani de tensiuni
 Lyla
Cum achiți serviciile pentru nuntă fără să depășești plafonul de 10.000 lei cash și când depui actele