Apel urgent pentru apărare cibernetică, deoarece atacurile Ransomware bazate pe inteligență artificială sunt în creștere, avertizează NCSC
Sursa: bmmagazine.co.uk
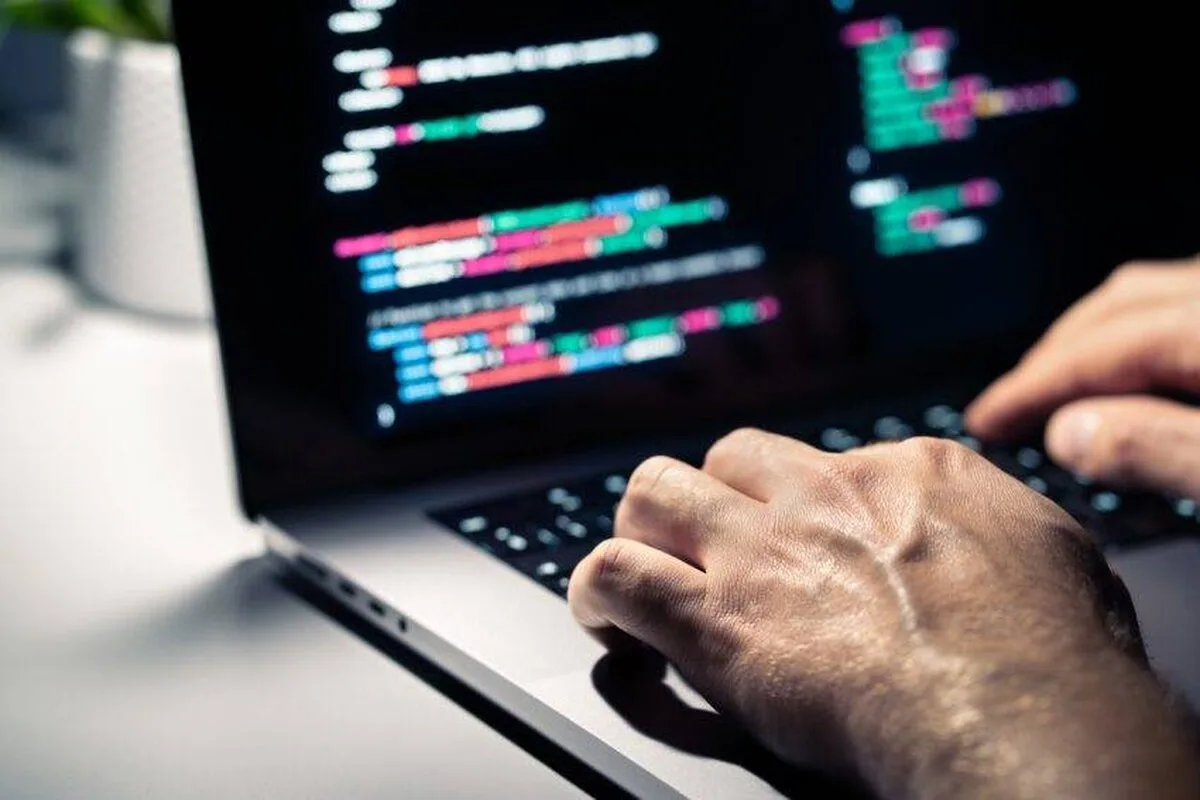
Se așteaptă ca amenințarea globală a ransomware să crească în următorii doi ani din cauza inteligenței artificiale (AI), avertizează Centrul Național de Securitate Cibernetică (NCSC).
Inteligența artificială este deja utilizată în activități cibernetice rău intenționate și aproape sigur va crește volumul și impactul atacurilor cibernetice, potrivit noului termen al AI asupra evaluării amenințărilor cibernetice, publicat de NCSC.
Raportul NCSC subliniază faptul că, prin reducerea barierelor de intrare pentru infractorii cibernetici fără experiență, hackerii de închiriat și hacktiviștii, IA le permite actorilor mai puțin calificați în domeniul amenințărilor să desfășoare operațiuni mai eficiente de acces și de colectare de informații.
Se anticipează că această accesibilitate sporită, împreună cu capacitatea IA de a îmbunătăți țintirea victimelor, va intensifica amenințarea globală a ransomware-ului în următorii doi ani.
Ransomware rămâne amenințarea cibernetică predominantă cu care se confruntă organizațiile și întreprinderile din Regatul Unit, determinându-i pe infractorii cibernetici să își adapteze strategiile de afaceri pentru o eficiență sporită și maximizarea profitului.
Ca răspuns la această amenințare sporită, guvernul a alocat 2,6 miliarde de lire sterline prin intermediul strategiei sale de securitate cibernetică pentru a spori reziliența Regatului Unit. Atât NCSC, cât și industria privată au adoptat deja aplicarea inteligenței artificiale pentru a consolida reziliența securității cibernetice, concentrându-se pe detectarea avansată a amenințărilor și pe securitatea prin proiectare.
Expertul în cibernetică Suid Adeyanju, CEO al Riversafe, a comentat: „Infractorii cibernetici exploatează în mod constant ransomware și, alimentate de progresele AI, aceste atacuri reprezintă un risc dăunător pentru întreprinderile care nu sunt suficient de pregătite. Ca răspuns la aceste atacuri din ce în ce mai intense, organizațiile trebuie să își sporească inteligența privind amenințările, adoptând o strategie cuprinzătoare care combină tehnologii avansate și o observabilitate sporită. În plus, este imperios necesar să se acorde prioritate unor programe de formare temeinică pentru tot personalul cu privire la pericolele reprezentate de amenințările cibernetice. Întrucât valul de atacuri cibernetice nu dă semne de încetinire, luarea unor măsuri de securizare a datelor și de atenuare a riscurilor ar trebui să fie o prioritate absolută pentru întreprinderi.”
În cadrul Summitului privind siguranța inteligenței artificiale organizat în Marea Britanie în noiembrie la Bletchley Park, Declarația Bletchley a fost aprobată. Aceasta a introdus o inițiativă globală de pionierat pentru a aborda riscurile asociate cu IA de ultimă oră și pentru a promova avansarea sigură și responsabilă a acesteia.
Sectorul IA din Regatul Unit, care angajează în prezent 50.000 de persoane și contribuie cu 3,7 miliarde de lire sterline la economie, reflectă angajamentul guvernului de a promova evoluția economiei naționale și a pieței muncii în concordanță cu tehnologia, așa cum se subliniază în cele cinci priorități-cheie ale prim-ministrului.
Expertul în securitate cibernetică Andy Ward, vicepreședintele internațional al Absolute Software, a comentat: „Este o companie care a fost creată pentru a oferi o soluție de securitate cibernetică: „Riscul sporit al atacurilor cibernetice, amplificat de evoluția amenințărilor alimentate de inteligența artificială, face ca sistemele de securitate vulnerabile să devină o țintă principală pentru atacatorii cibernetici. Amenințările de tip ransomware nu discriminează nicio persoană sau sector, reprezentând o preocupare semnificativă la nivel global, în special atunci când sunt combinate cu AI.”
„Din cauza pagubelor grave pe care le pot provoca amenințările ransomware, organizațiile trebuie să adopte o abordare cuprinzătoare a securității cibernetice, cu măsuri proactive și reactive. Acest lucru implică evaluarea apărărilor cibernetice actuale, integrarea unor modele reziliente Zero Trust pentru autentificarea utilizatorilor și stabilirea unor protocoale de răspuns solide. Este esențial să se combine strategiile preventive cu o tehnologie rezilientă pentru a recupera și repara prompt dispozitivele compromise în urma unei încălcări, asigurând astfel pregătirea împotriva amenințărilor cibernetice.”
Corina Popescu
Corina Popescu scrie la rubricile Externe, Politică și Actual de pe news24.ro. Toate articolele →
Citește și

Damen atacă în instanță procedura prin care Rheinmetall a adjudecat șantierul Mangalia pentru 138 de milioane de euro

ANAF verifică folosirea personală a amenajărilor de agrement și a bunurilor de lux plătite de firme

Apartamentele închiriate turiștilor ar urma să aibă număr unic, iar platformele să raporteze date
Parteneri Articole recomandate din rețeaua noastră
 Revista Ioana
Asociațiile din Timișoara au primit 158 de sancțiuni până la 17 iulie 2026. Refuzul accesului pentru repararea țevilor comune poate aduce amendă
 Financiarul
Prețul acțiunilor Google a scăzut cu peste 10% în tranzacțiile de după programul bursei din 28 octombrie 2026. Ce verifică investitorii
 Dolce Sport
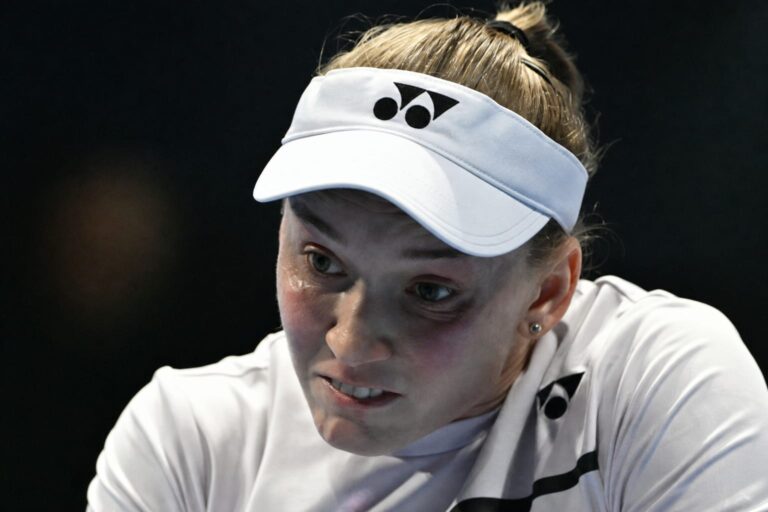
Elena Rybakina încheie 2026 ca lider WTA după 6-2, 6-3 cu Iulia Putintseva la Tokyo
 GetPony
Ce face un șofer dacă amețește la volan și când vertijul poate ascunde un AVC
 Bravonet
Leontina Văduva și Cătălin Răducanu cântă în șapte orașe din 9 noiembrie. La Deva și Chișinău intrarea este liberă
 Lyla
Accesul copiilor la rețelele sociale sub 16 ani. Ce presupun acordul parental și limitele propuse