OpenAI avertizează că browser-urile AI rămân vulnerabile la atacuri
OpenAI a anunțat vineri că browser-urile bazate pe inteligența artificială vor rămâne mereu vulnerabile la atacuri de tip prompt injection, chiar dacă companiile dezvoltă sisteme de protecție avansate. Companiile de tehnologie încearcă să dezvolte browsere AI cu capabilități agentic, precum Atlas.
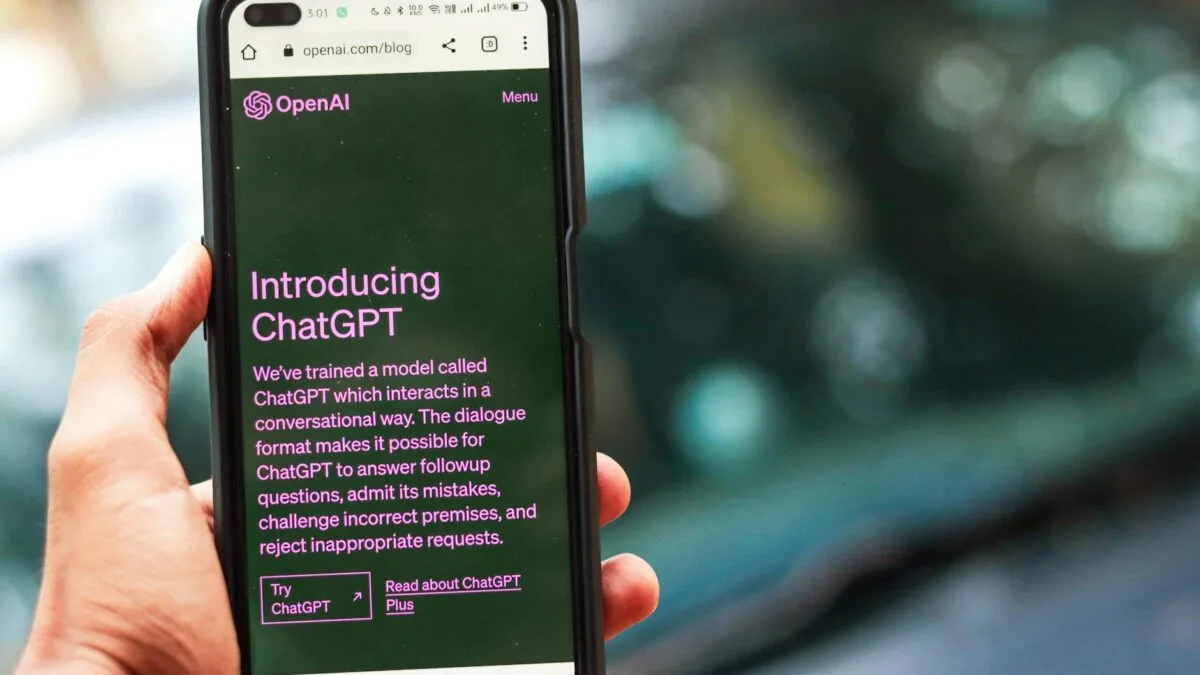
Potrivit TechCrunch, compania led de Sam Altman, CEO OpenAI, a recunoscut că aceste vulnerabilități reprezintă un risc constant pentru viitorul navigării pe internet bazate pe AI.
Ce sunt atacurile prompt injection
Atacurile prompt injection reprezintă o tehnică prin care hackerii manipulează instrucțiunile date sistemelor de inteligență artificială pentru a obține rezultate nedorite. Aceste atacuri pot forța AI-ul să ignore restricțiile de siguranță și să execute comenzi malițioase.
În contextul browser-elor AI, astfel de atacuri ar putea permite accesul neautorizat la date personale, modificarea comportamentului sistemului sau executarea de acțiuni fără acordul utilizatorului.
Vulnerabilitățile browser-elor AI cu capabilități agentic
Browser-ele AI cu capabilități agentic, cum ar fi Atlas, sunt proiectate să acționeze autonom în numele utilizatorilor. Acestea pot naviga pe site-uri web, completa formulare, face rezervări sau efectua tranzacții fără intervenția umană directă.
"Prompt injection-urile vor fi întotdeauna un risc pentru browser-ele AI cu capabilități agentic, precum Atlas", a declarat un purtător de cuvânt OpenAI.
Aceste sisteme autonome prezintă riscuri sporite deoarece pot lua decizii și executa acțiuni în timp real, iar un atac reușit poate avea consecințe imediate și grave.
Măsurile de securitate implementate de OpenAI
Pentru a contracara aceste riscuri, OpenAI dezvoltă un sistem de securitate cibernetică bazat pe un "atacator automatizat LLM". Acest sistem funcționează ca un hacker virtual care testează constant vulnerabilitățile propriilor produse ale companiei.
Noua tehnologie de securitate folosește modele de limbaj mari pentru a simula atacuri reale și a identifica punctele slabe înainte ca acestea să fie exploatate de atacatori reali. Sistemul poate genera mii de scenarii de atac în timp record, testând rezistența browser-elor AI la diverse tehnici de manipulare.
Impactul asupra dezvoltării tehnologiei
Recunoașterea acestor limitări de securitate ar putea încetini adoptarea browser-elor AI pe scară largă. Companiile din industrie vor trebui să găsească un echilibru între funcționalitatea avansată și siguranța utilizatorilor.
Experții în securitate cibernetică consideră că transparența OpenAI privind aceste vulnerabilități este un pas pozitiv către dezvoltarea responsabilă a inteligenței artificiale.
Perspectivele industriei tehnologice
Alte companii din Silicon Valley, inclusiv Google și Microsoft, dezvoltă propriile soluții de browsere AI. Avertismentul OpenAI poate influența strategiile de securitate ale întregii industrii și poate duce la stabilirea de noi standarde de siguranță.
Industria tehnologică investește miliarde de dolari în dezvoltarea unor sisteme AI mai sigure, dar provocările rămân considerabile. Vulnerabilitățile prompt injection reprezintă doar una dintre numeroasele preocupări de securitate ale tehnologiilor emergente.
Recomandări pentru utilizatori
Specialiștii recomandă utilizatorilor să fie precauți atunci când folosesc browser-e AI experimentale și să nu introducă informații sensibile în aceste sisteme. Este important să se verifice periodic setările de confidențialitate și să se limiteze accesul la date personale.
Companiile care intenționează să implementeze browsere AI în organizațiile lor ar trebui să dezvolte protocoale stricte de siguranță și să monitorizeze constant activitatea acestor sisteme.
Andrei Ionescu
Andrei Ionescu acoperă tehnologia și piața imobiliară pentru News24. Scrie despre aplicații, securitatea datelor, inteligență artificială și dispozitive, dar și despre prețurile locuințelor, chirii, autorizații de construire și credite. Traduce termenul tehnic în prima frază în care apare și compară cifrele cu perioada anterioară, ca cititorul să vadă ce se schimbă de fapt. Toate articolele →
Citește și

Auchan, amendată cu 41.908 lei în 2026 după un atac care a expus parolele unor utilizatori interni

Comisia Europeană cere Austriei să amâne cu un an proiectul de lege privind conturile copiilor

Copiii ar putea avea cont singuri pe unele rețele sociale de la 15 ani. Între 13 și 14 ani, contul ar fi făcut de părinte
Parteneri Articole recomandate din rețeaua noastră
 Bravonet
Neve Campbell a confirmat că va apărea în „Scream 8”
 Lyla
Ce semne iei în serios la prima întâlnire și cum pleci în siguranță
 Revista Ioana
Platforma europeană pentru găsirea reparatorilor nu poate fi folosită încă. Comisia Europeană prevede funcționarea ei în ianuarie 2028
 Financiarul
Raiffeisen Bank a cumpărat Garanti BBVA România. Conturile și creditele clienților Garanti rămân deocamdată neschimbate
 Dolce Sport
FCSB a pierdut cu 1-0 la U Cluj și este pe locul șapte, la două puncte de Farul
 GetPony
Opel cere oprirea din circulație a unor mașini cu airbaguri Takata. Seria mașinii arată care sunt vizate în România